核心能力
两条主线,覆盖二进制全生命周期
助你从「读懂二进制」到「找出漏洞」。
Service 01
智能反编译
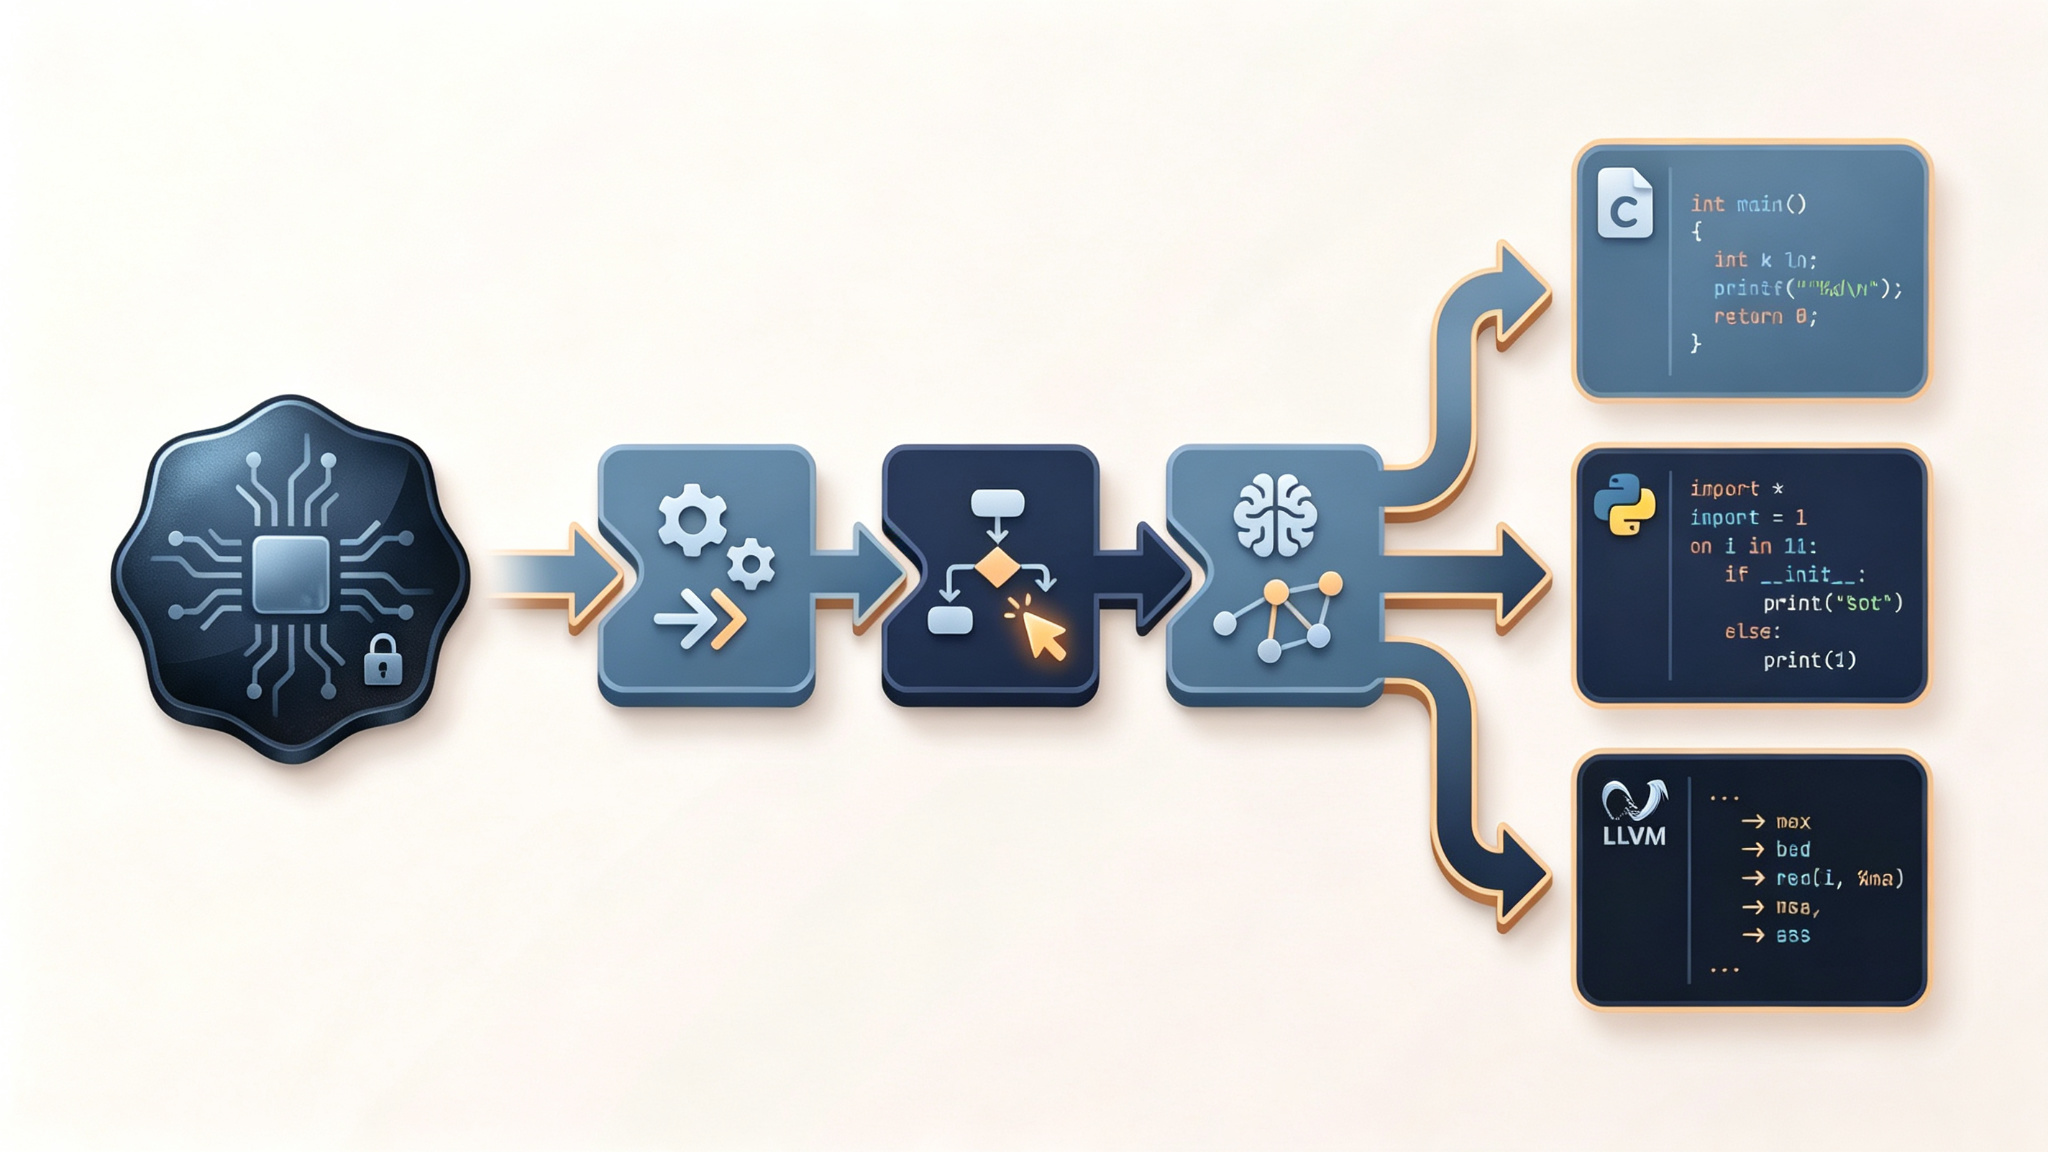
把 strip 过的二进制,重铸为可继续工程化的源码。多语言同步输出,适配脚本自动化与高级优化场景。
- 类型完整、可重新编译的 C 源码,不仅是「能看」,还能继续构建。
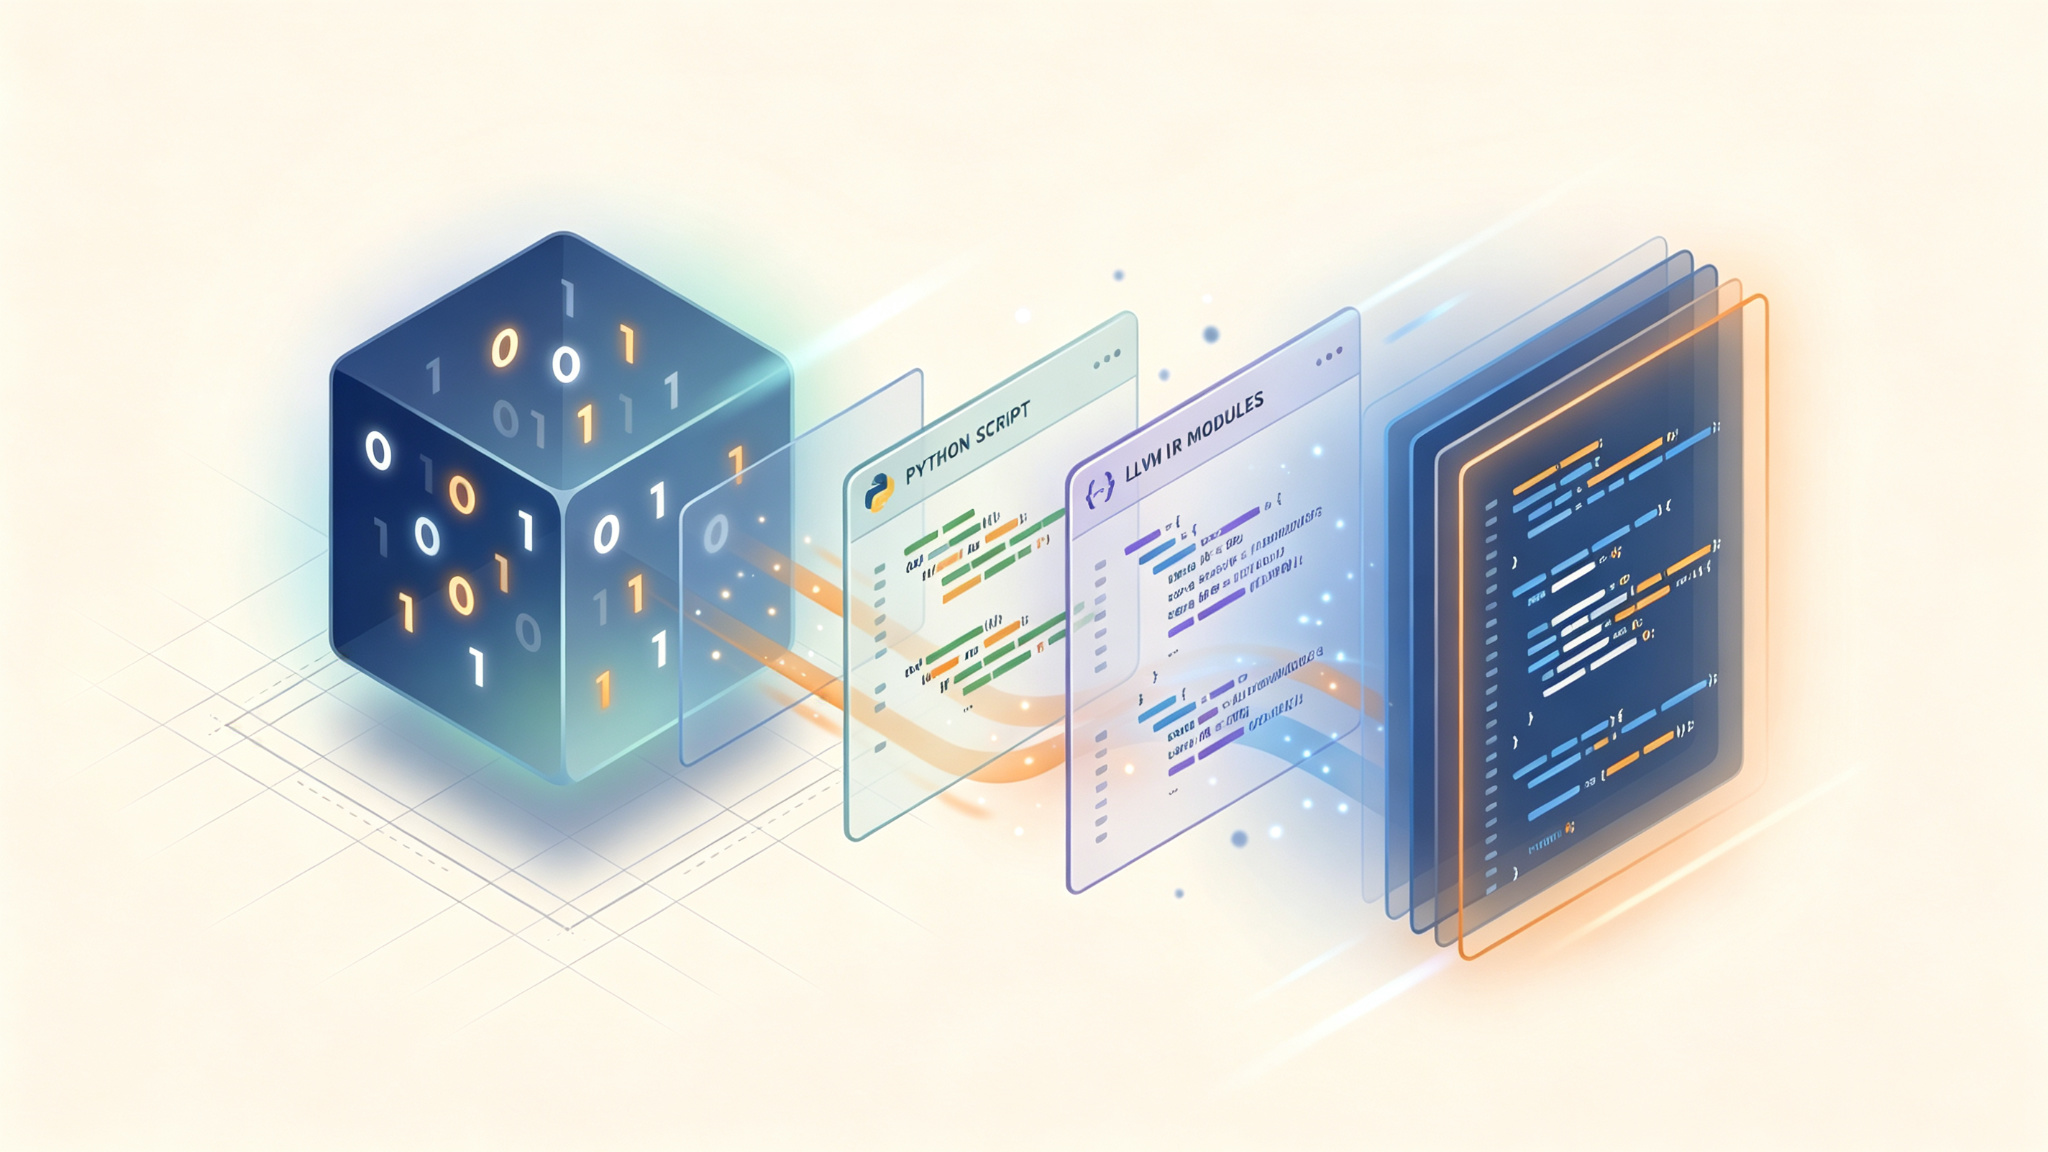
- 同步输出 Python 与 LLVM IR,Python 便于脚本自动化;LLVM IR 便于接入高级分析与优化。
- 自动还原函数名,即使二进制已被 strip,仍可识别并还原真实函数名。
Service 02
二进制漏洞挖掘
不依赖源码,从二进制出发自动诊断脆弱点。报告可直接喂给 EXP 构造与漏洞复现环节。
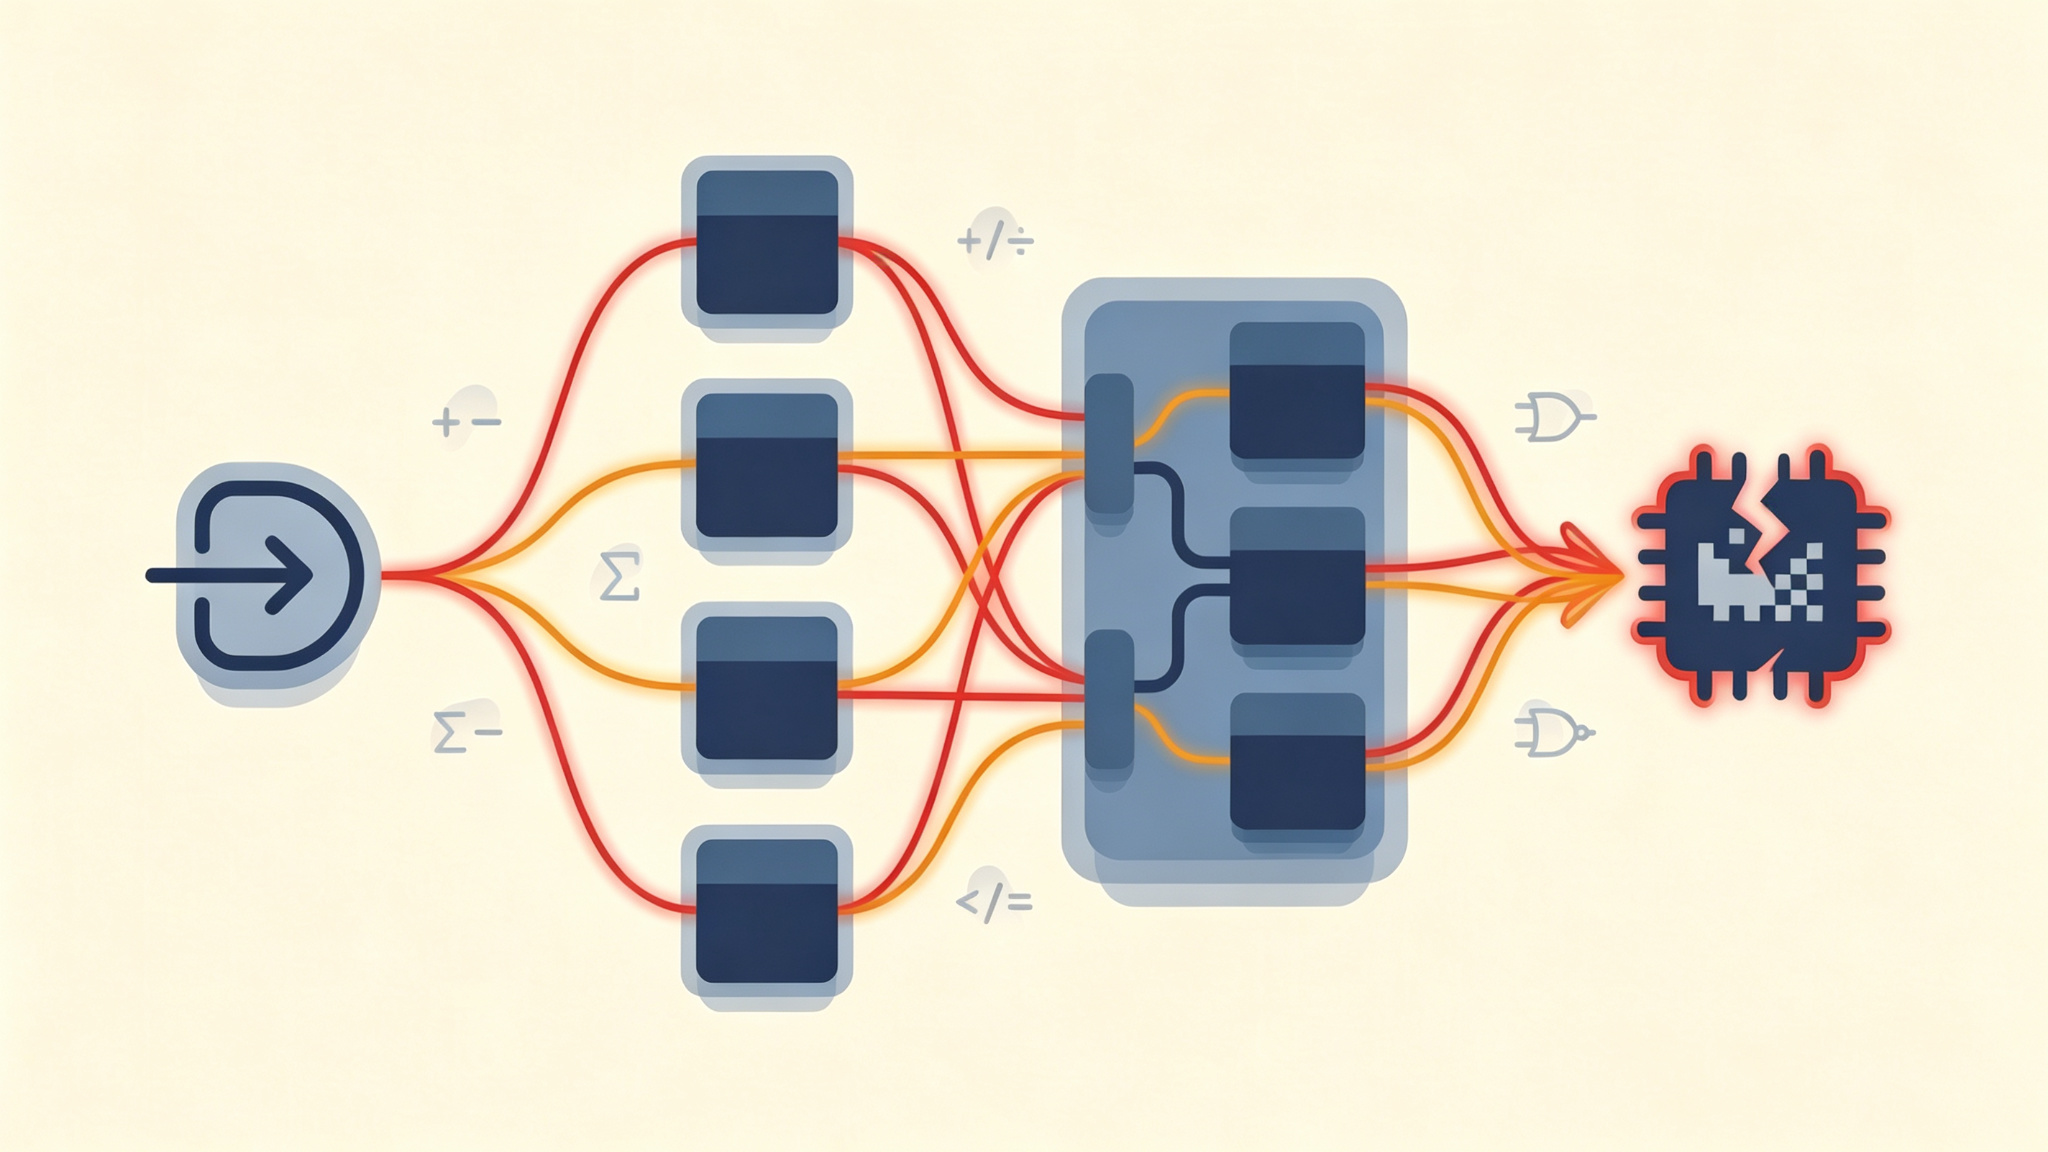
- 静态污点分析,追踪用户输入传播,精准定位危险数据传播。
- 符号执行,自动生成满足脆弱路径的输入约束,验证可达性。
- 内置 CWE 覆盖,输出漏洞报告,直接辅助 EXP 构造。
工作流
从上传到洞察,只需 3 步
智能反编译与漏洞挖掘共用同一条主流程。
STEP 01
上传二进制
拖拽或选择 ELF / PE / Mach-O 文件,无需配置本地环境。
STEP 02
自动解析
反编译与漏洞挖掘并行执行:类型恢复、函数名还原、污点追踪、符号执行同步进行。
STEP 03
查看报告
一键获得 C 源码 · Python · LLVM IR ,或者带 CWE 标识、可直接用于 EXP 构造的漏洞报告。
flow : upload → analyze → report
典型场景
谁在用 binforge
三类典型用户,三种不同的工作节奏。
逆向工程
闭源固件、客户端、SDK 的快速理解与可继续维护的源码还原。
典型产出
可编译 C
漏洞研究
无源码场景下的脆弱点定位、复现 PoC 生成与 CWE 标注。
覆盖 CWE
200+
协议分析
从二进制中重建私有协议结构,生成 Python 模型用于脚本化 fuzz。
典型产出
Python 绑定